
毎回変わる合言葉をかんたんに
作って、シェアして、確かめる。
その電話、本当に本人からですか?毎回変わる合言葉で、かんたんに確かめることができます。共有するファイルも、電話で伝えやすいのに強い合言葉で暗号化して渡せるので、PPAPはもう不要。共有するパスワードも強くしてかんたんに安全に渡すことができます。完全無料・広告なし・アカウント登録不要。
- パスワードを作成・共有
- 合言葉の設定・管理
- 家族や知人の合言葉を確認
- グループの合言葉を確認
- 事業者の合言葉を確認 近日公開予定
- データを安全に共有
Protez Passは「合言葉」という古来からある安全対策を現代暗号理論で進化させて、秘密の安全な共有と相手が本物であることの確認をかんたんにできるようにしたアプリです。
Wi-Fiや家電・IoT機器、チームで共用するシステムのパスワードは家族や同僚と共有するもの。既存の「パスワード」アプリには収まりが悪く、強いパスワードは作るのも伝えるのも大変。だから、弱いままに……
共有するパスワードこそ、強く作って、安全に渡す。
- 使用する文字や記号、長さなどパスワードを使用するシステムの制約に応じて柔軟に強力なパスワードを生成できます。1とlのような紛らわしい文字を避けたり、Unicodeパスワードの作成もできます。さらに、パスワードの強度を確認することもできます。
- 作成したパスワードは暗号化されたパスワード保管庫に保存され、暗号化された状態でBluetoothやメールなどで安全に共有できます。Protez Passが生成した日本語で伝えやすい暗号鍵を電話などの別の経路で伝えることでPPAPの問題も解決することができます。
- パスワード保管庫はお手持ちの端末に留まり、当社には送信されません。ご利用のバックアップシステムを利用して暗号化された状態で安全にバックアップすることも可能です。(使用できるバックアップシステムはOSにより異なります)
共有しやすい弱いパスワードから、かんたんに共有できるのに強いパスワードへ。
共有するパスワードは、短く単純な伝えやすいものになりがちです。Protez Passは、かんたんに強いパスワードを作って安全に共有することができます。作ったパスワードは強力に暗号化してあなたの端末に保存することができます。
いままでのパスワード共有
1 · 言いやすい簡単なものにしてしまう
家族や同僚に口頭で伝えるため、短く推測されやすいパスワードにしてしまいがち。
2 · メールやチャットでそのまま送る
メールやチャットはハッカーに侵入されるおそれがあり、パスワード自体もメールボックスやチャットの履歴にそのまま残ってしまいます。
3 · 付箋やメモで渡す
手に取った人は誰でも入手できてしまいます。
- 強いパスワードは作るのも伝えるのも大変なので、弱いものを使ってしまう。
- 履歴やメモに、パスワードが平文で残るため漏洩する原因となる。
- 変更すると共有し直すのが大変なので弱いパスワードを使い続けてしまう。
Protez Pass のパスワード共有
1 · Protez Passで強いパスワードを作る
使用する文字や記号、長さなどパスワードを使用するシステムの制約に応じて柔軟に強力なパスワードをかんたんに生成できます。紛らわしい文字を避けたり、日本語のパスワードを作ることもできます。
2 · 安全に共有する
量子コンピューターでも解読することが困難な暗号化アルゴリズムを使用してBluetoothで共有したり、既定の長さなら強力なのにかんたんに伝えられる合言葉で暗号化して安全にメールやチャットで送信して、合言葉を電話などの別の経路で伝えることで安全に共有できます。
3 · 強力に暗号化された端末のパスワード保管庫で保管する
パスワード保管庫はお使いの端末にのみに作られるため外部からパスワード保管庫が漏洩することはありません。
- パスワードを覚えなくていいパスワード保管庫から必要なときに取り出せます。
- かんたんに作成強度や使用できない記号や長さなどを確認しながら瞬時に作成
- 安全に共有高度な暗号化技術でかんたんに安全に共有。パスワードが履歴にも残りません。
- 安全に保管パスワード保管庫自体をあなたにはかんたんに開けられるのに、ハッカーには解読に膨大な時間とコストがかかる方法で暗号化します。
- 端末の中で完結する設計生成も保管も共有も、端末のアプリの中で完結する設計です。
電話の相手が本当に本人か、それともなりすましの詐欺か、確かめられません……
- AIは知人の声を数秒で模倣できます。詐欺師が知人に一度電話をかければ、簡単に声の見本を手に入れてなりすましができます。
- 画面に表示される電話番号は偽装可能なため、信用できません。
- 電話の仕組みそのものに、双方が互いが本人であることを確かめる機能が組み込まれていません。
毎回変化する合言葉で、相手と互いに確かめる。
- 声でも番号でもなく、たった5つの短い合言葉で相手が本人かを判断できます。
- 合言葉は毎回変わるので、前の合言葉を盗み聞きしても、次の確認には答えられない設計です。双方ともに確かめることができます。
決まった合言葉から、毎回変わる合言葉へ。
変化しない合言葉は、一度でも盗み聞きされるとなりすましに悪用されてしまいます。Protez Passなら一度相手を登録すれば、毎回変わる合言葉をつくることができます。
昔ながらの合言葉
1 · 本人どうし
⭕️ 本人と確認
正しい合言葉を知っている者どうしなら、答えられます。
2 · 合言葉を知らない詐欺師
❗️ なりすましとわかる
合言葉を知らない詐欺師は、正しい合言葉を返せません。
3 · 合言葉を盗み聞きした詐欺師
なりすましが成功してしまう
合言葉を盗み聞きしていた詐欺師は、盗み聞きした合言葉を答えることで本人になりすますことができてしまいます。
- 合言葉を覚えられない相手ごとに別の合言葉を決めると、その数だけ覚えておく必要があります。
- 盗み聞きを防げない一度聞いた合言葉をそのまま使う事でなりすましができます。
- 合言葉が漏れたことがわからない同じ合言葉を使い続けるため、いつどこで漏れたかわかりません。
Protez Pass の合言葉
今回の合言葉
⭕️ 本人と確認
Protez Passが3つの合言葉を表示するので読みます。相手があなたが読んだ3つの合言葉をProtez Passに入れると2つの合言葉を表示するので、読んでもらいます。Protez Passに相手が読むはずの合言葉が2つ表示されるので、この2つの合言葉が一致すれば相手が本人であることを確認できます。このやりとりをもう一度行えば、相手からあなたが本人であることも確認できます。
次の合言葉
⭕️ 本人と確認
表示される合言葉は毎回ランダムに選ばれます。
前回の合言葉を盗み聞きした詐欺師
❗️ なりすましとわかる
前回の合言葉を盗み聞きしても、詐欺師には次の合言葉はわかりません。相手は答えに詰まるか、ごまかすしかないので相手がなりすましの詐欺師だと分かります。以前の確認で使った合言葉を読み上げられると、Protez Passは使用した合言葉を記録しているので、警告を表示し、その日時を記録します。
- 合言葉を覚えておく必要はありません変化する合言葉を自動的に生成して画面に出します。
- 盗み聞きされても問題ありません盗み聞きされた合言葉は次の確認には使えず、以前の合言葉を読み上げられると警告が出ます。
- お互いに本人確認が可能あなたも相手もお互いに本人であることを確認できます。
- 一度相手と合鍵を共有するだけパスワード共有と同じ仕組みでかんたんに安全に相手と合鍵を共有することができます。
- 電話以外でも使用可能SMS、メッセージアプリ、対面でもProtez Passを利用して本人確認ができます。
- 数字の合言葉も使える単語ではなく4桁ずつの数字で確かめることもできます。言語がちがう相手や、単語が聞き取りにくい時におすすめです。
しくみ(暗号技術の説明)やや難しい技術的な内容です。アプリを使うために完全に理解する必要はありません。
確認は3つのステップで行います
合鍵を一度だけ共有
相手を登録するとき、あなたと相手の端末でランダムな長い文字列(256ビット)の合鍵を一度だけ共有します。合鍵は両方の端末の安全な場所に暗号化されて保管され、確認の際に合鍵自体を読み上げることはありません。
BluetoothではX-Wing、ファイルではArgon2idとAES-256-GCMで保護します。
確認する相手からランダムな値を入手
確認のたびに、確認する側がランダムな3つの合言葉を選びます。答える側は、合鍵と聞いた3つの合言葉から、HMAC-SHA256という一方向関数で2つの合言葉の答えを計算します。
この方式をチャレンジ・レスポンスといいます。厳密に確認するときは、同じ計算結果から3つ目の合言葉も使います。
計算式(答える側の端末が計算し、確認する側の端末も同じ計算をします)
K   = 合鍵(256ビット、登録のときに一度だけ共有)
c   = 聞いた3つの合言葉の番号
X   = c + 確認の向き + メタデータ

M   = HMAC-SHA256( K, X )
a_0, a_1, a_2 = M から順に取り出した数を L で割った余り(答えの合言葉の番号)
  3つ目は、どの合言葉にも偏らないように取り出します

逆方向(もう片方の確認を行う場合)  X には c(相手の3つの合言葉)と、最初にあなたが読んだ3つの合言葉の両方、確認の方向、メタデータが入ります

照合            相手から聞いた答えの番号と a_0, a_1(厳密なら a_2 も)を比較(SOSの答えも一致として扱い、SOSの通知を表示)
同じ計算で答え合わせ
同じ合鍵と同じ合言葉からは、いつも同じ答えが出ます。確認する側の端末も自分で同じ計算をしておき、相手が読んだ2つの合言葉を入力すると、自分の計算結果と照らし合わせます。
相手からもあなたを確かめたいときは、向きを入れ替えます。相手が選んだ3つの合言葉に、あなたが答えます。この答えには、最初にあなたが読んだ3つの合言葉も計算に入ります。あなたの答えは、相手の答えが一致した後にだけ表示されます。
なぜ強いのか
答えを盗み聞きしても使えない
相手を確認するたびに、あなたの端末が3つの合言葉をランダムに選びます。組み合わせは英語で約4,700億通り、日本語で約1,400億通り、数字なら1兆通りあるので、同じ3つの合言葉がもう一度出ることは現実的にありません。盗み聞きした答えが使えるのは、あなたの端末がまったく同じ3つの合言葉を選んだ時だけですが、現実的には起こりません。
答えは合鍵から一方向関数で作られる
合鍵は256ビットのランダムな値で、合言葉もランダムで、答えは一方向関数のHMAC-SHA256で作られます。HMAC-SHA256を逆算できる方法は見つかっていないため、読み上げた合言葉をいくら集めても、そこから合鍵を割り出すことは現実的ではありません。
適当な答えでは、まず当たらない
1組の合言葉で試せるのは3回までで、ランダムな答えが合う確率は英語で約3,000万分の1、日本語で約1,300万分の1です。答えを3つの合言葉にすると、英語で約2,350億分の1、日本語で約700億分の1になり、適当に答えて当たることは現実的にありません。
合言葉の再利用を発見する仕組み
Protez Passは使用された合言葉を相手ごとに記録しますので、以前使われた合言葉が入力されると警告を出します。再利用された日時も記録されます。
答えが一致することが示すこと:厳密には相手が同じ合鍵を持っていることのみを示します。合鍵は暗号化された保管庫に保存され、ユーザーも見ることができないため、通常は漏れることはありませんが、合鍵を共有した経路が二つとも盗聴されていたり(例えば、メールと電話の両方)、端末がマルウェアなどに侵害された場合に流出する可能性があります。心配な場合は、合鍵を再作成して安全な経路で再度共有してください。
相手の言うことをそのまま信用するのではなく、本物の事業者しか知らない合言葉で相手が本物かどうかを確認。
名のっただけでは本物かどうかはわかりません。Protez Pass for Bizに登録した事業者様なら、担当者があなたの番号に電話をかけ、その場で合言葉を読み上げるので確かめられます。
事業者の合言葉
1 · 事業者とあなたの番号を一度登録


事業者のウェブサイト・郵送物・窓口などに掲載されたProtez PassのQRコードをProtez Passで読み取ります。
- 法人名
- 株式会社プロテジ
- 法人番号
- 7040001135669
- 本店所在地
- 千葉県印西市大森2596-9
- ウェブサイト
- protez.jp
- 登録
- 2026年11月1日
事業者手形(事業者の確認が済んだことを示す通行手形)と自分の電話番号は一度登録するだけ。(電話番号は当社に共有されません)
2 · 本物の事業者からの電話
担当者の単語を待っています… 約45秒
⭕️ 相手が本物だと確認できました
担当者はまず2つの単語(または8桁の数字)、少し後に3つの単語と2桁の数字(または14桁の数字)を読み上げます。高セキュリティの設定では後の単語が1単語(または4桁の数字)増えます。聞いたとおりに入力すると、あなたの電話番号にかけてきた本物の事業者かどうかをProtez Passが確かめます。
3 · なりすましの電話
✕ 合言葉が一致しません。なりすましの可能性があるため、電話を切ってください
詐欺師には正しい合言葉はわかりません。同時に本物の事業者に電話をかけて合言葉を聞き出しても、その合言葉は詐欺師の電話番号に結びついているので、あなたの端末では確認できません。
- プロテジが事業者が本物かどうかを確認登録する法人・個人事業主の実在性や代表者の本人確認を事業用銀行口座への振込、商業登記電子証明書やマイナンバーカードによりすべて確認し、事業者へのなりすましを試みる申込みはお断りします。
- QRコードと番号を一度だけ登録事業者のQRコードを読み取り、自分の電話番号を登録すれば準備完了です。
- あなたの情報は当社に送られません登録した電話番号も、どの事業者を確認したかも、当社には送信されません。事業者を確認するデータは当社が署名し、公開DNSから取得して、DNSリゾルバーがDNSSECで検証します。ご自身のDNSリゾルバーを選ぶこともできます。
パスワード付きのZIPとパスワードを同じアドレスに送る。これで本当にデータの機密性を守れているのでしょうか……
- ファイルとパスワードが同じメールボックスに届くため、メールボックスに侵入されたり通信を傍受されたりすると、データが漏洩してしまいます。
- 伝えやすいように単純な短いパスワードにしてしまいがちで、短いパスワードは総当たり攻撃で短時間に破られてしまいます。
- ファイルもパスワードもメールの履歴に残り続けるため、メールアカウントに侵入された時のダメージが増え続けます。
伝えやすいのに強力な合言葉で暗号化して合言葉を別の経路で伝える。
- Protez Passでファイルを強力に暗号化し、メールやチャットなど、いつもの方法で送ります。
- 合言葉は、電話などの別の経路でかんたんに伝えられます。メールボックスに侵入した攻撃者には合言葉がわからないので、ファイルを開くことができません。
Protez Passならかんたんに強力な合言葉で暗号化できるので、ファイルを安全に共有する事ができます
暗号化したファイルとパスワードを同じ場所に送る「PPAP」では、メールに侵入されたり傍受されると両方が一緒に漏れてしまいます。Protez Passなら、ファイルを強く暗号化して送り、合言葉を電話などの別の経路でかんたんに伝えることができます。
いままでのファイル共有(PPAP)
1 · パスワード付きZIPを作る
相手に伝えやすいよう、短く単純なパスワードにしてしまいがち。また、パスワードを忘れないようにするのもひと手間です。
2 · ZIPをメールで送る
暗号化したファイルが相手のメールボックスに届きます。これ自体に問題はありません。
3 · 続けて同じメールアドレスにパスワードを送る
ファイルとパスワードが同じ場所に届くため、メールに侵入したり、傍受した人は両方を手に入れられるためデータが漏洩します。
- 同じ経路で送るので、暗号化してもメールアカウントに侵入されると漏洩してしまう。
- ファイルもパスワードもメールの履歴にそのまま残るため、メールアカウントに侵入された時のダメージが大きくなり続ける。
- 長く強いパスワードは伝えにくいので、電話で伝えようとすると伝えやすい弱いパスワードになってしまうため、総当たり攻撃で簡単にパスワードを解除されてしまう。
Protez Pass のファイル共有
1 · Protez Passの「データを安全に共有」で暗号化
ファイルを選ぶと、Protez Passが強力な合言葉を作り、ファイルを暗号化します。最大64個のファイルを1つにまとめたり、ファイル名を隠したりもできます。
2 · 暗号化したファイルを送る
メール、チャット、AirDrop、クラウドストレージなどで送ります。万が一、ファイルを盗まれても、合言葉がなければ開けません。
3 · 合言葉を電話など別の経路で伝える
合言葉を電話で読み上げるだけ。受け取った人はProtez Passで合言葉を入力してファイルを開き、端末のファイルとして保存します。
メール
メールアカウントに侵入した攻撃者が手に入れられるのは強力に暗号化されたファイルだけ。合言葉がないので開けません。
電話
- PPAP対策万が一、メールアカウントに侵入されてもメールにパスワードがないのでファイルの解読を防ぐ事ができ、機密性を守る事ができます。
- 強いのに電話でも伝えやすい合言葉128 MiBのメモリーを使うArgon2idを使用するため、一回の解読のコストが高くなります。合言葉を知っていれば最大で数秒程度ですが、合言葉を知らないとあらゆる組み合わせを試す必要があり、十分な長さの合言葉の解読には大量のGPUで膨大な時間と費用がかかるため、現実的には解読できません。5つの単語の合言葉でも、GPU 1万台で平均約6,000年、費用は約5,000億ドルかかります。
- 開封の有効期限を設定可能開封期限は1日・3日・7日・30日から選べます。期限を過ぎると、Protez Passはそのファイルを開かなくなり、送った側の合言葉も履歴から消えます(開封済みのファイルに影響はありません)。
- 登録済みの相手なら合言葉のやり取りも不要事前に共有した合鍵を使う事で、合言葉を伝えなくてもファイルを開くことができるため合言葉のやり取りも不要になります。
強いパスワードも合言葉もかんたんに作って、シェアして、確かめる。
- パスワードを作成・共有
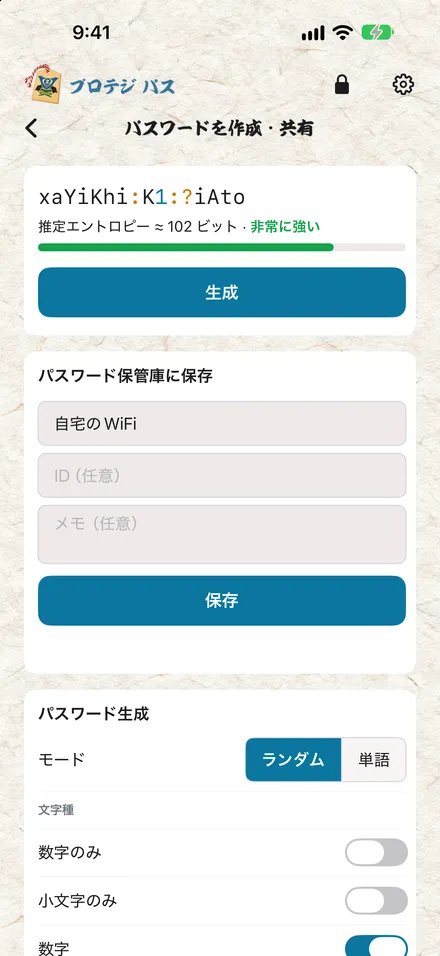
強力なパスワードをかんたんに作成
英字・大文字小文字・数字・任意の記号・任意の長さでランダムに生成。または英語・日本語の単語リスト(日本語はUnicodeに対応するパスワードでのみ使用可能)から任意の単語数。強力に暗号化された保管庫に保存し、Bluetoothやファイルで安全に共有できます。
- 合言葉の設定・管理
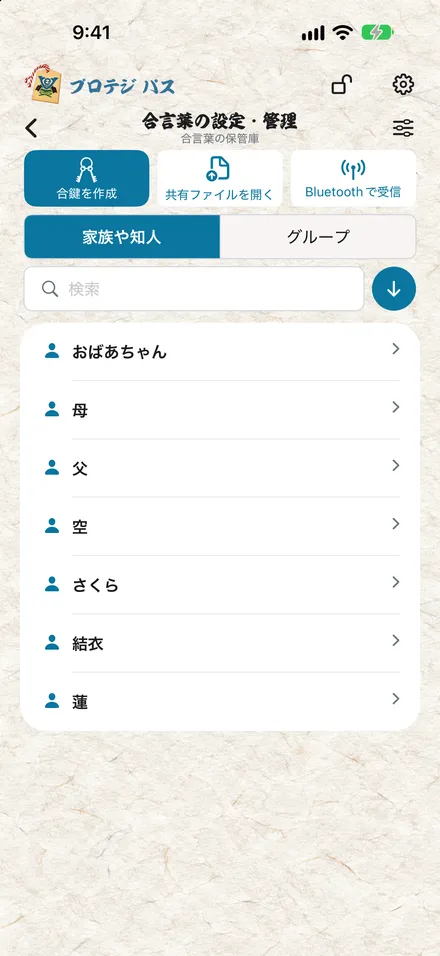
合言葉を確かめるための合鍵を共有
家族や知人・組織の確認に使う合言葉の合鍵を作成して、共有します。合言葉の合鍵はパスワードと同じく強力に暗号化された保管庫で守られます。
- 家族や知人の合言葉を確認
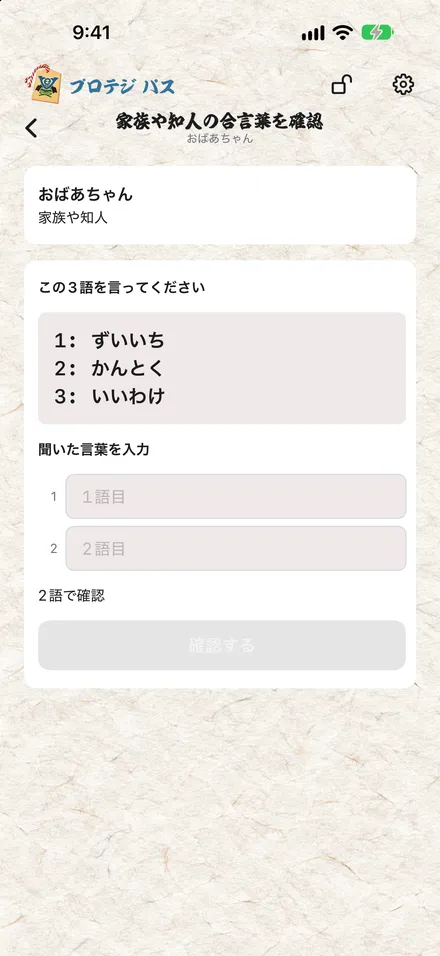
その電話、本当に本人ですか?
毎回変化する合言葉で登録した相手と互いに確認してなりすましを防ぎます。言葉のかわりに数字の合言葉を使うこともできます。犯罪者に脅されている場合は犯罪者に気付かれずに相手にSOSを伝えることもできます。
- グループの合言葉を確認
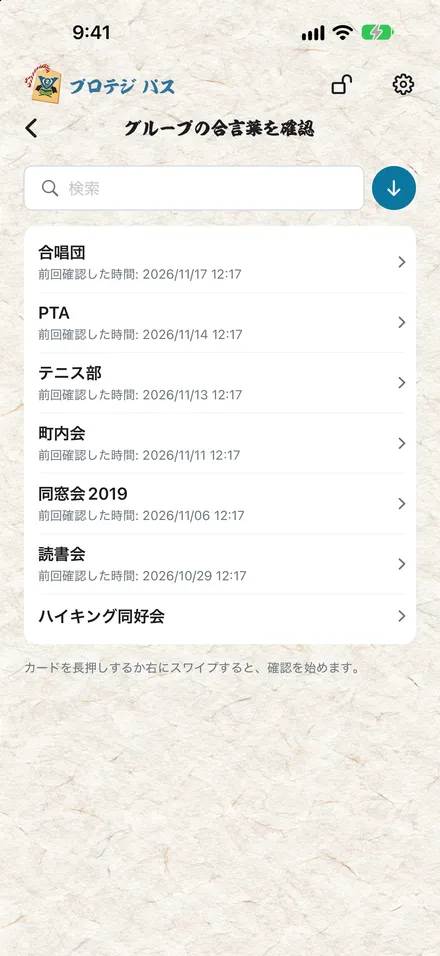
グループの所属を互いに確認
相手が自分のグループの合鍵、またはリンクしたグループの合鍵を持っていることを確認できます。
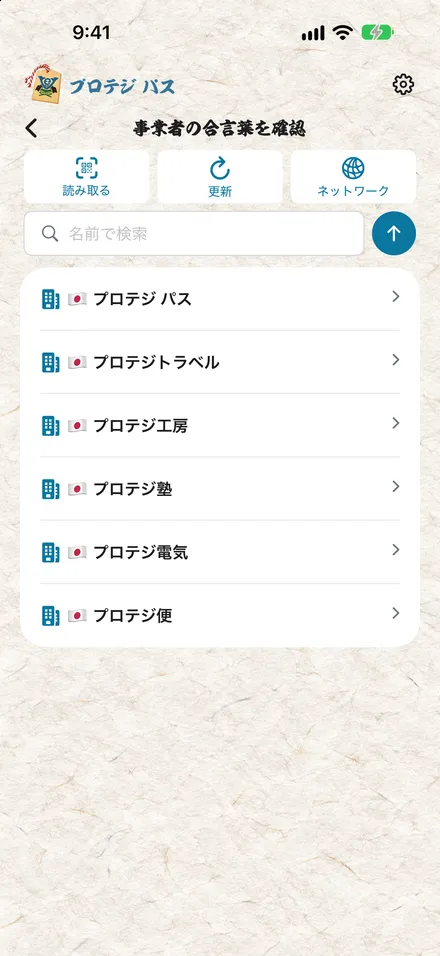 事業者の合言葉を確認近日公開予定
その電話、本物の事業者からですか?
相手がProtez Passに登録した事業者であることを確認できます。
- データを安全に共有
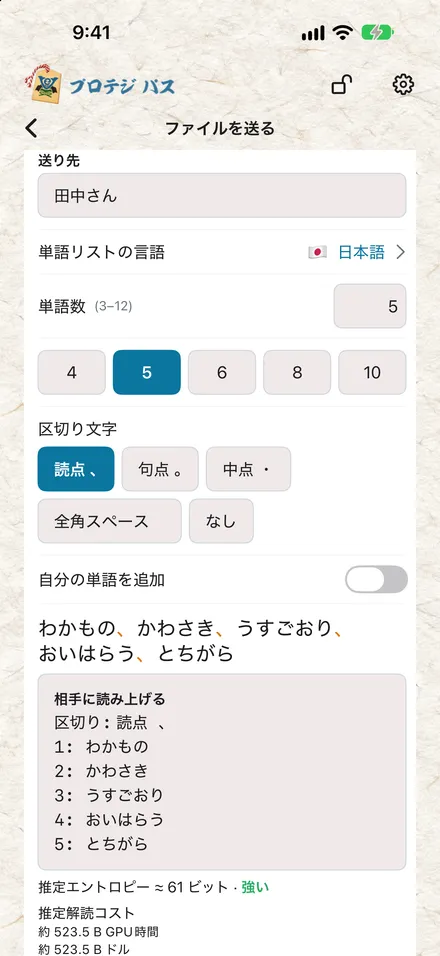
ファイルもかんたんに安全に交換
PPAPはもう必要ありません。かんたんに共有できる強い合言葉で暗号化して、ファイルと別経路で使えることで安全にデータを送ることができます。
スクリーンショットは開発中のもので、製品版と異なる場合がございます。
Protez Passのはじめかた
無料で入手
iPhoneはApp Storeから、デスクトップ版(Windows・Mac・Linux)はダウンロードから無料で入手できます。広告なし。アカウント登録は不要。当社に個人情報が送られることも一切ありません。
毎回変わる合言葉をかんたんに作って
強力なパスワードや毎回変わる合言葉をかんたんに作成できます。合言葉の合鍵を確認したい相手・グループごとに共有し、事業者はQRコードを読み取って登録します。
シェアして、確かめる
作ったパスワードや合言葉の合鍵はBluetoothやファイルでかんたんに安全にシェアできます。共有するファイルを強力に暗号化して暗号鍵を合言葉としてかんたんに伝えることができ、毎回変わる合言葉で相手を高い信頼性で確かめることができます。
プライバシーとセキュリティ
セキュリティのプロが設計した、手軽さと強固なセキュリティを両立した次世代型アプリ。
外部に勝手に送信しない設計
パスワードと合言葉の生成も保管も共有も端末のアプリの中で完結します。アプリはHTTPによる通信を行う機能(HTTPクライアント)を持たない設計で、インターネットを使うのは、起動時に新しいバージョンの有無を確認する(1日1回まで。この問合せにユーザーの情報は含まれません)ためと、「事業者の合言葉を確認」で当社が署名したDNSSEC署名済みの事業者手形を取得するための、ご自身で選んだ最大三つのリゾルバ(既定はQuad9とCloudflare)へのDNS over TLSと、ご自身で選んだ最大三つの時刻サーバとのNTSによる時刻合わせだけです。時刻サーバの名前は端末の通常のDNSで調べます。アプリが当社に接続することはありません。Bluetoothはパスワードと合言葉の共有にのみ使い、ファイルは端末の共有機能で送ります。
最新の暗号技術を使用
鍵導出関数はArgon2id、共通鍵暗号はAES-256-GCM、Bluetooth通信ではハイブリッド耐量子暗号のX-Wing(ML-KEM-768 及び X25519)、耐量子電子署名アルゴリズムとしてML-DSAを使用し、事業者手形はDNSSEC署名済みのゾーンからDNS over TLSで取得して(DNSSECはDNSリゾルバーが検証)ML-DSA署名で確かめます。毎回変わる合言葉は、合言葉を共有した人の端末だけが持つ256ビットの鍵からHMAC-SHA256で計算します。
多重多層防御
セキュリティに関わるライブラリにも脆弱性が見つかることがあるという現実的な前提に立ち、従来の多層防御のように防御策の層を重ねるだけでなく、可能な層には互いに独立した防御策を2つ以上置くようにしています。たとえば鍵やパスワードの乱数は2つの別々のシステム乱数APIから取得して組み合わせ、どちらか一方の不具合だけでは弱くならないようにしています。Bluetoothでの転送はML-KEM-768とX25519を組み合わせたX-Wingで守るため、片方の脆弱性を破るだけではセキュリティは突破されません。1つの防御策に欠陥が見つかっても、修正されるまでもう1つの防御策がその層を守り続けます。
ユーザーの情報を取得しない設計
プライバシー・バイ・デザインの原則に則り、ユーザーの情報を取得しません。
意図しない流出を防止
パスワードや合言葉のコピーはクリップボードで60秒後に消去。共有は保管庫ごとにオンにするまで無効です。アプリ切替画面ではカバーでパスワードを隠し、アプリを離れるとロック(パソコンでは隠す・最小化したとき)、操作がなければ自動ロックして(1〜15分で設定可能)意図しないパスワードの流出を防ぎます。
過去に漏洩したパスワードとの照合
マスターパスワードの作成・変更時に、過去に漏えいしたパスワード上位約10万件とアプリ内で照合し、一致すれば警告します。照合のためにデータを外部に送信することはありません。
当社が受け取らないデータ
- 生成したパスワード・合言葉・保管庫の中身(Protez PassはHTTPクライアントを持たない設計で、当社に送ることはありません)
- 氏名・メールアドレスなどの個人情報(アカウントを作成する必要がありません)と、事業者確認のために登録する電話番号
- Face ID / Touch ID などの生体情報(端末のOSが扱い、Protez Passは端末のOSからの認証結果だけを処理します)
- 利用ログ・分析データ・クラッシュレポート(アプリから当社へ送信することはありません)
セキュリティはAIネイティブ
セキュリティプロフェッショナルが設計し、フロンティアAIが中心にコードを作成。サイバーセキュリティの専門家やフロンティアサイバーAIがProtez Passを繰り返し検証し、見つかった脆弱性を確認の上、修正して検証を続けています。
国際認定を受けたセキュリティプロフェッショナルが設計・開発
CISSPなどの国際認定を受けたセキュリティプロフェッショナルが、セキュリティをシステムの設計、開発、運用に組み込んだDevSecOpsのプラクティスに従い、Protez Passのセキュリティを一貫して設計・開発しています。
検証→確認→修正→検証のループを回し続ける
AIの登場で脆弱性が瞬く間に発見され悪用される時代には、監査のようなある時点の「保証」ではなく、フロンティアサイバーAIとサイバーセキュリティ専門家による検証→確認→修正→検証のループを回し続けることが強さになります。
攻撃を受けることを前提にした多重多層防御
攻撃を受けて脆弱性を悪用されることを前提に、それでもセキュリティが突破されないようにする多重多層防御という考え方で設計しています。
開発者について
小林 広明(KOBAYASHI Hiroaki)
株式会社プロテジ 代表取締役社長(兼 フルスタック・クラウド・セキュリティエンジニア)
日系グローバル企業2社で管理系業務(経理・社内監査・財務)を経験後、中小企業2社で新規事業立ち上げ、海外事業、システム開発の責任者を歴任。現在はサイバーセキュリティを専門領域とする株式会社プロテジを経営。Protez Passを開発。
主な保有資格
- CISSP — 情報セキュリティの国際認証((ISC)²)
- CISA — 情報システム監査の国際認証(ISACA)
- U.S. CPA — 米国公認会計士
- MBA — 慶應義塾大学大学院経営管理研究科 - HEC Paris ダブルディグリープログラム
よくある質問
共通項目
銀行、メール、ウェブサイトなど自分しか使わないパスワードの管理に Protez Pass を使うべきですか?
自分だけが使うパスワードは既存のパスワード管理アプリをお使いください。Protez Pass は、Wi-Fi、家族やチームがアカウントを共有してログインするシステム、IoT機器、テレビなど、既存のパスワード管理アプリではうまく管理しにくい、共有が必要なパスワードを強くして安全に共有できるようにすることで穴を塞ぎます。
仕事で使っても問題ありませんか?
必ず所属する組織の方針に従ってください。なお、当社では事業者の合言葉の確認と組織内での合鍵の交換を効率的に行うことができる、企業のゼロトラスト環境に最適化したプロフェッショナル版を開発中です。
アカウント作成は必要ですか?
不要です。
Protez Pass はデータを収集しますか?
Protez Passはユーザーのデータを収集しません。パスワードと合言葉の保管庫はお使いの端末に留まり、外部にアップロードされることは一切ありません。アカウントの登録も不要です。
Protez Pass はなぜ無料なのですか?
収益源を今後リリース予定の「事業者の合言葉の確認」機能やゼロトラスト環境に最適化し、組織内での合鍵の共有をより簡単にできるようにしたProtez Pass プロフェッショナル版を使用する事業者に置いているためです。無料にすることでProtez Passを多くの人が使うようになるため、事業者のお客様にとってもProtez Passが魅力的になります。そして何より、プロテジのミッションは誰でもかんたんに高度なセキュリティを実現できるようにすることです。
Protez Pass に広告は表示されますか?
表示されません。Protez Passは収益源を事業者に置いているため、広告で収益を得る必要がありません。今後も広告を入れる予定はありません。
マスターパスワードを忘れたらどうなりますか?
Protez Passには復旧用のサーバーもバックドアも無いため保管庫を開くことができなくなり、保存されているパスワードや合言葉の合鍵にアクセスできなくなります。万が一忘れたときは、ロック解除画面で「マスターパスワードを忘れてしまった場合」を選び、新しい保管庫を作成します。マスターパスワードを忘れてしまった保管庫は削除されずに保管されるため、あとで古いマスターパスワードを思い出した時に入力すると、現在の保管庫に統合することができます。マスターパスワードは、強度メーターで「強い」以上と判定されるものを選び、必ず紙などに書いて安全な場所に保管してください。
保管庫を削除するには?
アーカイブした保管庫は削除できます。設定の「保管庫」にある「アーカイブ」を開き、削除したい保管庫の「保管庫を削除」を選んで、マスターパスワードを入力してください。削除した保管庫は元に戻せません。また、それより前に作成したバックアップ内のコピーは削除されません。「マスターパスワードを忘れてしまった場合」でアーカイブされた保管庫の削除には古いマスターパスワードが必要なため、思い出すまでは残ります。使用中の保管庫は、アプリを開いたまま席を離れた間に他人に削除されることを防ぐため、削除できません。削除したパスワードや合言葉の合鍵は「最近削除した項目」に記録が30日間表示されます。アプリを削除すると、この端末の保管庫は削除されます。なお、Protez Passがキーチェーンに保存した項目がアプリの削除後も残ることがあります(アプリを削除したあと、何が残りますか?をご参照ください)。
アプリを削除したあと、何が残りますか?
「この端末も必須にする」で使うデバイスキーや「Face IDでロックを解除」の項目など、Protez Passがキーチェーンに保存した項目が、アプリを削除したあとも残ることがあります。
「保管庫のアクセス履歴」には何が記録されますか?
この端末で誰かが保管庫を開こうとした日時と、その結果(開いた、パスワードが違う、生体認証に失敗したなど)を記録します。アーカイブした保管庫を削除した日時も記録します。記録はこの端末にだけ残り、マスターパスワードでロックを解除したあとにしか読めません。「履歴を消去」をすると、消去したことを示す行が1行残ります。
パスワードや合言葉を自分の他の端末に移せますか?
移すことができます。パスワード保管庫の「共有可能」をオンにしてから、移したいパスワードを「ファイルで共有」、またはiPhoneとiPadの間では「Bluetoothで共有」で、自分の他の端末に送ってください。なお、新しい端末にデータを移行するときは、「保管庫のデータだけでは開けないようにする」をオンにした保管庫について、バックアップの際に暗号化するにチェックをして端末の暗号化バックアップを作成し、新しい端末に移行してください。
Protez Pass は量子コンピュータによる暗号解読に対して安全ですか?
現在知られている量子コンピュータによる暗号解読方法に対しては十分な安全性があります。パスワードと合言葉の保管庫と共有ファイルは、合言葉から鍵を作るArgon2id鍵導出関数とAES-256-GCMという共通鍵暗号で守っています。共通鍵暗号に対しては量子コンピュータでも強度がせいぜい半分になる程度なので、256ビットの鍵と長い合言葉なら安全性は十分です。量子コンピュータが脅威となるのはRSAや楕円曲線といった従来型の公開鍵暗号ですが、Protez Passはこれらのみに依存していません。また、端末間のBluetooth通信には、耐量子暗号(PQC)のML-KEMと従来方式を組み合わせたX-Wing(ML-KEM-768 及び X25519)を、事業者の確認には量子暗号解読耐性を持つデジタル署名アルゴリズムML-DSAを使用しています。
パスワードを作成・共有
パスワードの文字数は 12、14、16、18、20 のどれを選べばよいですか?
Protez Pass で渡してそのままコピーして使用できるなら、文字数が増えても手間はかからないので、システムが受け付ける最長の文字数を選ぶのが最も安全です。用意されている桁数は、手入力が必要なパスワード向けです。12文字 は、テレビ、ゲーム機、プリンターの操作パネル、家電など入力しづらい機器で使用するパスワードに向いています。14文字 は、来客がときどき手入力する自宅の ゲスト用Wi-Fi に向いています。16文字 は、自宅の自分や家族用のWi-Fi や共有機器向けです。18文字 は、オフィスの Wi-Fiや共有機器など多くの人が長く使うシステムに向いています。20文字 は、ルーター、NAS、プリンターの管理画面、チームのシステム、共有コンソールなどの重要機器や重要システムに向いています。機器が一部の記号を受け付けない場合は、記号自体をオフにするのではなく、使用する記号の一覧からその記号のチェックを外してください。記号や大文字をオフにする場合は、桁数を1段上のものを選んでください。
解読コストとして表示される金額はなんですか?
攻撃者が総当たり法でパスワードを解読する時の理論上の金額です。暗号化されたパスワード保管庫または共有ファイルのコピーを手にした攻撃者が GPU を 1 GPU 時間あたり 1 ドルで借り、GPU 1 台につき毎秒 1,000 個のパスワードを 128 MiB の鍵導出(共有ファイルと同じ Argon2id 設定)に対して試すと仮定します。鍵導出のメモリが大きいほど攻撃は比例して遅くなります(メモリが 2 倍なら毎秒の試行は半分)。数値は平均的な場合(候補の半分を試した時点)で、実際はこれより多くも少なくもなり得ます。10¹⁵ GPU 時間以上はあまりに膨大なため「現実的に不可能」と表示しています。
強度の区分は何を意味しますか?
理論上の解読コストを考慮した目安です。弱い: 10,000 ドル未満、普通: 1,000,000 ドル未満、やや強い: 100,000,000 ドル未満、強い: 100,000,000 ドル以上、非常に強い: 「現実的に不可能」のとき。
入力した合言葉のビット数が文字数から想像するより少ないのはなぜですか?
パスワードのビット数は文字数と文字の組み合わせの 2 通りで計算し、低い方の値を採用します。文字として(文字数 × 使われた文字種の大きさ)、そしてアプリの単語リストにある単語をハイフンや空白などで区切ったものなら単語として(リストの単語 1 つ = リストからの 1 回の抽選)。そのため 6 単語の合言葉は、生成しても入力しても同じビット数になります。
合言葉
いつ合言葉を使うのがおすすめですか?
電話で毎回合言葉で確認するのは面倒ですし、時間もかかるので、お金が絡む時や重要な情報をやりとりする場合など大事な用件の時だけ合言葉で確認するのをおすすめします。電話の途中で確認することもできます。パスワードや合言葉の合鍵の共有はBluetoothで行う方が漏えいする可能性がより小さいため、より安全です。
合言葉はどのように使いますか?
まず、合言葉を確認したい相手ごとに「合言葉の設定・管理」で合鍵を作成します。合言葉の言語を選べるほか、確認には数字も使えます。合鍵はBluetoothまたはファイルで安全に共有できます。相手やグループを確認するときは、「家族や知人の合言葉を確認」または「グループの合言葉を確認」を選び、確認する相手やグループを選びます。次に「どちらを先に確認しますか?」を選びます。電話ではかけてきた側を確認するのが自然なので、電話をかけた側は「自分」、電話を受けた側は「相手」を選んでください。合言葉は毎回変わり、以前の合言葉を使い回すと警告が表示されます。確認は履歴に記録され、「合言葉の設定・管理」の各相手の「確認の履歴」で確かめられます。事業者を確認するときは、まず事業者のWebサイトや印刷物にあるQRコードを読み取って事業者手形を追加します。電話を受けたら「事業者の合言葉を確認」で事業者を選び、担当者が読み上げた合言葉を入力して確認します。
毎回変わる合言葉はどのように作られますか?偶然で当てられることはありませんか?
相手を登録するとき、あなたと相手の端末でランダムな長い文字列(256ビット)の合鍵を一度だけ共有します(BluetoothではX-Wing、ファイルではArgon2idとAES-256-GCMにより安全に共有されます)。確認のたびに、あなたがランダムな3つの合言葉を選び、相手はその合鍵と双方の合言葉からHMAC-SHA256で2つの合言葉を計算します。そのため、前の合言葉を盗み聞きしても次の合言葉は違うものになります。ランダムな2つの答えが合う確率は、英語で約3,000万分の1、日本語で約1,300万分の1です。厳密に確認するときは答えを3つにでき、英語で約2,350億分の1、日本語で約700億分の1になるため、偶然当たることは現実的にはまずありません。なお、一度使用された合言葉は記録されるため、以前の合言葉がもう一度入力されると警告を表示し、その日時を記録します。
数字の合言葉による共有や合言葉の確認は安全ですか?
数字の方が安全です。1組あたりでは単語の合言葉と同等以上の強度があり、確認で偶然に当たる確率も単語より低くなります。数字の合言葉は4桁ずつの組で読み、1組は1万通り(約13.3ビット)です。英語の単語リストの1語は7,776通り(約12.9ビット)、日本語の1語は5,191通り(約12.3ビット)なので、1組は1語より多くの組み合わせがあります。合言葉の確認では3組(12桁)を読み、答えは2組(8桁)です。偶然に答えが合う確率は約5,000万分の1で、単語の合言葉(英語で約3,000万分の1、日本語で約1,300万分の1)より低くなります。厳密に確認する3組の答えでは約5,000億分の1です。共有の合言葉も、1組あたりの強度は単語1語より高くなります。
合言葉の設定・管理にある「合鍵を作り直す」とはなんですか?
合言葉を設定する時に使用した経路が2つとも攻撃者に侵害されていたことが判明した場合や端末が不適切な認証設定やマルウェアなどに感染して乗っ取られた場合、合言葉を作成するのに必要な合鍵が漏洩している可能性があります。その場合は、攻撃者がなりすましを行うことができてしまいますので、合鍵を作り直して安全な経路を使用して再度共有してください。
Protez Passで作成した合言葉は絶対に安全ですか?
絶対に安全だと言い切ることはできませんが、合鍵は256ビットのランダムな値で、合言葉はHMAC-SHA256で作られるため、合鍵を逆算する現実的な方法は見つかっていません。現実的なリスクは、端末の認証が不十分で攻撃者に乗っ取られたり、合鍵を共有する際に共有の経路が二つとも傍受されていたり、端末に感染したマルウェアにより合鍵が流出することです。端末のセキュリティを確保し、漏洩が疑われるときは合鍵を作り直してください。
データを安全に共有
PPAP(暗号化したファイルとパスワードを同じメールアドレスに送る方法)の問題をどのように解決できますか?
PPAP は暗号化したファイルとパスワード(暗号鍵)を同じメールボックスに送るため、攻撃者にメールボックスに侵入されたりメールの通信を傍受されると暗号化した情報が漏洩してしまいます。Protez Pass はパスワード(暗号鍵)を合言葉にしてかんたんに電話などの別の経路に移すことができるため、メールボックスやメールの通信しかアクセスできない攻撃者には合言葉(暗号鍵)を入手できないのでファイルを開くことができません。既定の長さ(8語)なら、数千台のGPUでも解読に一生より長くかかる強度です。語数を減らすと、アプリが解読コストの目安を表示します。そのため、パスワードの共有も、ファイルの送信も安全に行うことができます。
Protez Passで交換したファイルは安全ですか?
Protez Passはファイルを安全に交換することはできますが、相手が送ったファイルの中身にマルウェアがないとは限りません。Protez Passが暗号化したファイルはそのままではウィルスチェックができないため、交換したファイルを実行する前に必ずウィルスチェックを行い、信頼した人からのファイルのみを開いてください。誰のものかわからないファイルは絶対に開いたり実行しないでください。なお、Windows版はウイルスチェックを自動的に起動します。
複数のファイルをまとめて送ることはできますか?
最大64個のファイルを選ぶことで、1つの.protezファイルとして1つの合言葉でまとめて送ることができます。受け取った人はProtez Passで開くことで、すべてのファイルをまとめて一度にやりとりする事ができます。
共有済みの合鍵とは何ですか? 毎回、合言葉を伝える必要はなくなりますか?
共有済みの合鍵は、「合言葉の設定・管理」に登録した相手(すでに合言葉を共有している相手)と、ファイル用の一度のみ使用する合鍵を事前に共有しておくことで、送信時に「共有済みの合鍵を使う」をオンにすると、合言葉を伝える手間を省くことができる仕組みです。続けて何件も送るときは、最初の1件だけに新しい合鍵を入れれば十分です。その相手に送ったファイルの受領確認が済むまで、「新しい共有済みの合鍵を添付する」は自動的にオフになります。相手のアプリが共有済みの合鍵を見つけられないときは、送信済みファイルの記録を開き、そこに表示される8組の数字を読み上げてください。新しい共有済みの合鍵を入れて送ったファイルを受領済みにすると、互いの共有済みの合鍵がそろいます。
ファイルの共有で使用する共有済みの合鍵に前方秘匿性(PFS)はありますか?
ファイルごとに一度のみ使用する専用の合鍵が使われるため、万が一合鍵が漏れても、解読できるのはそのファイル1件だけです。送信したファイルの合鍵は、受領済みにするまでアプリが保管します。相手の受け取りを確認できたら、早めに受領済みにして合鍵を削除してください。
合言葉の合鍵が漏れた場合、共有済みの合鍵で共有したファイルはどうなりますか?
解読されるおそれがあります。合言葉の合鍵の漏洩に対する前方秘匿性はありません。共有済みの合鍵は、その相手と持っている合言葉の合鍵で保護されているため、合言葉の合鍵自体が漏れると、その相手と共有済みの合鍵でやり取りしたファイルのコピーを保存していた人は、共有済みの合鍵が削除された後でも、それらをすべて解読できます。漏洩が疑われるときは合鍵を作り直してください。漏洩を防止するには合言葉の合鍵の共有を安全な経路で行い、端末の認証やセキュリティを強化し、マルウェアへの感染対策を行なってください。
バックアップから復元したり、新しい端末に移ったりすると、共有済みの合鍵はどうなりますか?
共有済みの合鍵は引き継がれません。バックアップからの復元や他の端末への移行で保管庫は戻りますが、それまでの共有済みの合鍵は使えなくなることがあります。新しい合鍵ができるまでは、いつもどおり合言葉でファイルを送ってください。その相手に「新しい共有済みの合鍵を添付する」をオンにしてファイルを送ると、新しい合鍵が用意されます。